

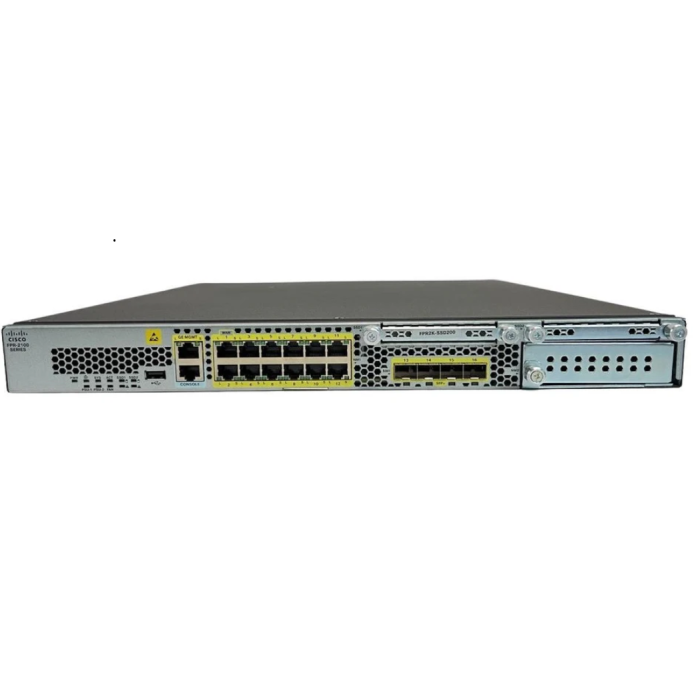
Firewall CISCO FRP-2130 12 × 10/100/1000 Mbps
1 799,99 zł
1 463,41 zł
W magazynie
SKU
19940
- Stan
- Używany, sprawdzony
- Stawka VAT
- 23%
- Kod produktu
- 19940
- Waga
- 9 kg
- Dostępność
- Na stanie: 2 szt.
- Wysyłka w 1–3 dni robocze kurier lub InPost
- Gwarancja 30 dni każda sztuka testowana przed wysyłką
- Zwrot w 14 dni bez podawania przyczyny
- Przelew lub za pobraniem faktura VAT do każdego zamówienia
Firewall CISCO FRP-2130 12 × 10/100/1000 Mbps
Cisco Firepower 2130 to wysokowydajne urządzenie bezpieczeństwa sieciowego (firewall / NGFW / IPS / VPN), należące do serii Cisco Firepower 2100 Series. Zostało zaprojektowane z myślą o ochronie sieci firmowych i data center — łączy klasyczne funkcje firewalla z zaawansowaną inspekcją ruchu, zaporą aplikacyjną, ochroną przed zagrożeniami, VPN i możliwością pracy w trybach IPS lub NGFW.
Kluczowe zastosowania
- Firewall warstwy sieciowej i aplikacyjnej (NGFW)
- IPS / ochrona przed atakami / zagrożeniami
- VPN (IPsec / SSL) / bezpieczny remote‑access
- Rutynowe filtrowanie ruchu, kontrola aplikacji, segmentacja sieci, VLAN‑y, QoS
- Ochrona brzegowa / gateway dla dużych sieci korporacyjnych lub data‑center
Specyfikacja i funkcjonalności
- Porty / interfejsy: 12 × 10/100/1000 Mbps RJ‑45 + 4 × 10 Gigabit SFP+
- Obudowa: 1U, montaż rack 19"
- Wymiary: 4,4 × 42,9 × 50,2 cm (H × W × D)
- Waga: ok. 8,8 kg (z podstawowym zasilaniem)
-
Wydajność / przepustowość:
- Stateful‑firewall: do 10 Gb/s
- Maksymalna liczba jednoczesnych połączeń: ~ 2 000 000
- Liczba nowych połączeń na sekundę: ~ 40 000
- VPN (IPsec) – przepustowość oraz obsługa wielu tuneli (zależnie od licencji / konfiguracji).
- Modularność: zintegrowane 12×1G + 4×10G, możliwość rozbudowy przez gniazdo modułowe (network module) — rozszerzenie portów 10G SFP+.
- Zasilanie: standardowy zasilacz AC, możliwość konfiguracji redundantnego zasilania (dual PSU).
- Oprogramowanie: działa z oprogramowaniem Cisco Secure Firewall Threat Defense (TD) lub klasycznym Cisco Adaptive Security Appliance (ASA) — co daje elastyczność doboru funkcji w zależności od potrzeb.
Zalety i mocne strony
- Wysoka wydajność nawet przy aktywnej inspekcji ruchu, IPS i ochronie — dzięki architekturze zoptymalizowanej pod kątem throughput + bezpieczeństwa.
- Duża elastyczność i skalowalność — 1U rack, możliwość rozbudowy portów, redundantne zasilanie, odpowiednia zarówno dla firm, jak i data‑center.
- Wszechstronne opcje bezpieczeństwa: firewall, NGFW, IPS, VPN, kontrola aplikacji, segmentacja sieci, ochrona przed zagrożeniami — wszystko w jednym urządzeniu.
- Proste zarządzanie — integracja z centralnym zarządzaniem (np. za pomocą Cisco Defense Orchestrator lub menedżerów Firepower), co ułatwia administrację i wdrożenie polityk bezpieczeństwa.
- Stabilność i niezawodność — urządzenie serii Firepower 2100 zostało zaprojektowane do ciągłej pracy w środowiskach produkcyjnych, z uwzględnieniem wysokiego obciążenia.
Typowe przypadki użycia
- Ochrona brzegowa sieci korporacyjnej (internet‑edge) — firewall + IPS + NGFW
- Data‑center / serwerownie — zabezpieczenie infrastruktury serwerowej, tunelowanie VPN, segmentacja VLAN, kontrola ruchu
- Firmowe VPN / zdalny dostęp dla pracowników — duża liczba tuneli, wysoka przepustowość, stabilność
- Środowiska wymagające segmentacji, kontroli aplikacji, ochrony przed atakami, ochrony przed malware, DDoS itp.
BRAK UCHWYTÓW MONTAŻOWYCH, OKABLOWANIA, WKŁADEK SFP